SaaS multi-locataire : isolation des données et hiérarchies de droits pour revendeurs
EN BREF : L’incident que redoute tout système multi-locataire : le locataire A voit les données du locataire B. Une base partagée avec une colonne locataire est un point de départ raisonnable pour la plupart des SaaS B2B, à condition que le filtrage par locataire ne repose pas sur la mémoire de chaque développeur. Le contexte locataire n’est fixé qu’à l’authentification, la couche d’accès aux données injecte le filtre partout, la base le double par une sécurité au niveau ligne, la hiérarchie plateforme, revendeur et sous-compte est modélisée explicitement, et les tests de contrôle d’accès s’écrivent avant les tests fonctionnels.
1.0 Trois modèles d’isolation
| Modèle | Avantage | Contrepartie | Adapté à |
|---|---|---|---|
| Une base par locataire | Isolation la plus forte ; chaque locataire peut être sauvegardé, migré ou restauré seul | Les migrations tournent N fois ; connexions et exploitation croissent avec le nombre de locataires | Peu de locataires, ou contrats exigeant une séparation physique |
| Base partagée, un schéma par locataire | Isolation forte | Migrations et supervision se compliquent à mesure que les schémas se multiplient | Un nombre modéré de locataires |
| Tables partagées avec colonne locataire | Le plus simple à exploiter ; le reporting transverse est facile | L’isolation repose entièrement sur le code et les politiques de la base | Beaucoup de locataires aux volumes modestes |
On peut les combiner, gros clients dans leur propre base et les autres en partagé, tant que la couche d’accès aux données masque où se trouvent les données d’un locataire et que le code métier n’a pas à s’en soucier.
2.0 D’où vient le contexte locataire
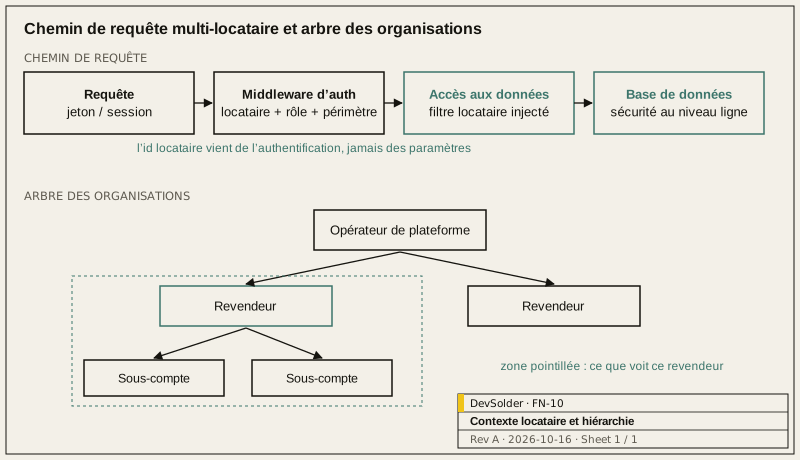
L’id locataire ne peut venir que de l’authentification, c’est-à-dire d’une claim du jeton ou de la session côté serveur. Jamais d’un paramètre de requête ni d’un en-tête que le client peut fixer librement. Un middleware détermine à chaque requête le locataire, le rôle et le périmètre de données et les place dans le contexte de la requête ; tout le reste les lit uniquement là.
Les tâches de fond et les consommateurs de messages ont eux aussi besoin d’un contexte locataire, et c’est là qu’il manque le plus souvent. Une tâche planifiée n’a ni requête ni middleware, et on se retrouve vite à traiter toute la table. Nous exigeons que chaque tâche déclare les locataires qu’elle traite ; sans cette déclaration, elle ne démarre pas.
3.0 Le filtrage ne peut pas reposer sur la discipline
- L’ORM ajoute la condition locataire de façon centralisée, via un filtre global ou une classe de base de repository. Par défaut, le code métier n’atteint pas les données d’un autre locataire, et franchir cette frontière doit être explicite.
- Sous PostgreSQL, la sécurité au niveau ligne (RLS) sert de seconde ligne de défense : même si une requête écrite à la main oublie la condition, la base refuse. Surveillez la façon dont les variables de session sont posées et réinitialisées avec un pool de connexions, sinon le locataire d’une requête déborde sur la suivante.
- Les opérations réellement transverses, comme le reporting de plateforme ou la réparation de données, passent par un rôle et un chemin de code dédiés et écrivent un journal d’audit.
- Les contraintes d’unicité et les index incluent la colonne locataire, sinon deux locataires utilisant le même numéro de référence entrent en collision.
4.0 Hiérarchies de revendeurs
Beaucoup de produits ne sont pas une liste plate de locataires mais une hiérarchie : plateforme, revendeur, puis sous-compte ou client final. Ce qui fonctionne en général :
- Stocker les organisations sous forme d’arbre et laisser chaque revendeur voir les données de son propre sous-arbre. Interroger les sous-arbres avec une table de fermeture ou un chemin matérialisé plutôt qu’avec des requêtes récursives à chaque appel.
- Modéliser séparément les rôles et le périmètre de données. Le rôle dit quelles opérations sont permises, le périmètre sur quelles organisations. Combiner les deux plutôt que créer un rôle pour chaque combinaison, sans quoi la table des rôles devient vite ingérable.
- Chaque niveau a souvent son propre front end, console de plateforme, console revendeur, pages mobiles pour les sous-comptes, mais le backend n’a qu’un seul modèle de droits. Masquer un bouton n’est pas du contrôle d’accès ; l’API vérifie à chaque appel.
5.0 Les tests à écrire en premier
- Une matrice d’accès : pour chaque rôle et chaque niveau, l’accès à ses propres données, à celles du même niveau et à celles du niveau supérieur, avec les résultats attendus dans un tableau exécuté automatiquement.
- Substitution d’identifiant : remplacer l’id de ressource d’une requête par celui d’un autre locataire ; l’API doit répondre « interdit » ou « introuvable », jamais avec des données.
- Tâches de fond : exécuter chaque tâche sur des données mêlant plusieurs locataires et vérifier qu’elle n’a touché que ceux prévus.
Ces tests méritent de passer avant les tests fonctionnels. Un bug fonctionnel est un problème d’usage ; un bug de contrôle d’accès est un incident.
Pour un nouveau back-office SaaS, ou pour ajouter l’isolation des locataires à un système existant, voir Web, cloud et gestion des équipements, ou parlez-nous de votre projet.
Références
- PostgreSQL, politiques de sécurité au niveau ligne : https://www.postgresql.org/docs/current/ddl-rowsecurity.html
- OWASP, Authorization Cheat Sheet : https://cheatsheetseries.owasp.org/cheatsheets/Authorization_Cheat_Sheet.html
Questions fréquentes
Nous démarrons avec des tables partagées. Un gros client pourra-t-il avoir sa propre base plus tard ?
Tout dépend de savoir si la couche d'accès aux données route par locataire dès le départ, au lieu de distribuer partout la même connexion. Si c'est le cas, sortir un locataire revient à exporter ses données, basculer le routage et vérifier le résultat ; l'essentiel du coût est dans la répétition.
La sécurité au niveau ligne ralentit-elle les requêtes ?
Une politique est en pratique une condition supplémentaire sur chaque requête ; son coût dépend de la capacité de cette condition à utiliser un index. Avec la colonne locataire en tête des index composites, l'impact est en général faible. Vérifiez les plans d'exécution sur des volumes réalistes avant la mise en production plutôt que de le supposer.
Les revendeurs peuvent-ils partager des données entre eux ?
Modélisez-le comme une autorisation explicite : une organisation accorde un type de données précis à une autre, et l'autorisation est tracée et révocable. Par défaut rien n'est partagé, pour que personne ne voie les données d'autrui par effet de bord de la hiérarchie.
Quand l'utilisateur d'un sous-compte s'en va, à qui appartiennent ses données ?
Les données appartiennent à l'organisation, pas au compte personnel. Quand le compte est désactivé, elles restent dans l'organisation et un responsable les réattribue. Décidez-le dès la modélisation ; le changer après coup touche de nombreuses tables.