Mandantenfähiges SaaS: Datentrennung und Berechtigungshierarchien für Händler
KURZ GESAGT: Der Vorfall, den jedes mandantenfähige System fürchtet: Mandant A sieht die Daten von Mandant B. Eine gemeinsame Datenbank mit Mandantenspalte ist für die meisten B2B-SaaS ein vernünftiger Start, sofern die Mandantenfilterung nicht davon abhängt, dass jeder Entwickler daran denkt. Der Mandantenkontext wird nur bei der Authentifizierung gesetzt, die Datenzugriffsschicht fügt den Filter überall ein, die Datenbank sichert mit Row-Level Security ab, die Hierarchie aus Plattform, Händler und Unterkonto wird ausdrücklich modelliert, und Berechtigungstests entstehen vor den Funktionstests.
1.0 Drei Modelle der Trennung
| Modell | Vorteil | Preis | Passt für |
|---|---|---|---|
| Eine Datenbank je Mandant | Stärkste Trennung; ein Mandant lässt sich einzeln sichern, migrieren oder wiederherstellen | Migrationen laufen N-mal; Verbindungen und Betriebsaufwand wachsen mit der Mandantenzahl | Wenige Mandanten oder Verträge mit physischer Trennung |
| Gemeinsame Datenbank, ein Schema je Mandant | Starke Trennung | Migrationen und Monitoring werden mit vielen Schemas aufwendig | Eine mittlere Zahl von Mandanten |
| Gemeinsame Tabellen mit Mandantenspalte | Am einfachsten zu betreiben; mandantenübergreifende Auswertungen leicht | Die Trennung hängt ganz an Code und Datenbank-Policies | Viele Mandanten mit jeweils überschaubaren Daten |
Die Modelle lassen sich mischen, große Kunden in eigener Datenbank, alle anderen gemeinsam, solange die Datenzugriffsschicht verbirgt, wo die Daten eines Mandanten liegen, und der Geschäftscode sich nicht darum kümmern muss.
2.0 Woher der Mandantenkontext kommt
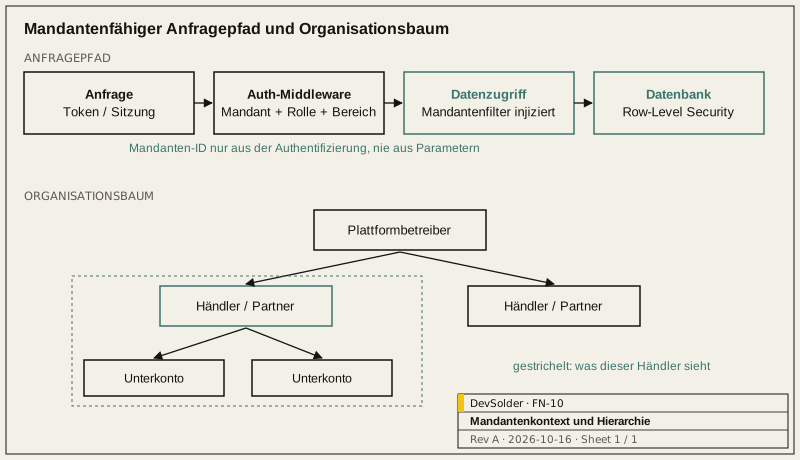
Die Mandanten-ID darf nur aus der Authentifizierung stammen, also aus einem Claim im Token oder der serverseitigen Sitzung. Nie aus einem Anfrageparameter oder einem Header, den der Client frei setzen kann. Eine Middleware ermittelt bei jeder Anfrage Mandant, Rolle und Datenbereich und legt sie im Anfragekontext ab; alles Weitere liest sie nur von dort.
Hintergrundjobs und Message-Consumer brauchen ebenfalls einen Mandantenkontext, und genau dort fehlt er am häufigsten. Ein geplanter Job hat keine Anfrage und keine Middleware, und schnell arbeitet er auf der ganzen Tabelle. Wir verlangen, dass jeder Job erklärt, welche Mandanten er verarbeitet; ohne diese Angabe läuft er nicht.
3.0 Filterung darf nicht auf Disziplin beruhen
- Das ORM ergänzt die Mandantenbedingung zentral über einen globalen Filter oder eine Repository-Basisklasse. Geschäftscode erreicht standardmäßig keine fremden Mandantendaten, und mandantenübergreifender Zugriff muss ausdrücklich sein.
- Unter PostgreSQL ist Row-Level Security (RLS) eine zweite Verteidigungslinie: Selbst wenn eine handgeschriebene Abfrage die Bedingung vergisst, verweigert die Datenbank. Achten Sie darauf, wie Sitzungsvariablen mit Connection-Pooling gesetzt und zurückgesetzt werden, sonst wandert der Mandant einer Anfrage in die nächste.
- Vorgänge, die wirklich mandantenübergreifend sind, etwa Plattformauswertungen oder Datenreparaturen, laufen über eine eigene Rolle und einen eigenen Codepfad und schreiben ein Audit-Log.
- Unique-Constraints und Indizes enthalten die Mandantenspalte, sonst kollidieren zwei Mandanten mit derselben Belegnummer.
4.0 Händlerhierarchien
Viele Produkte sind keine flache Mandantenliste, sondern Plattform, dann Händler, dann Unterkonto oder Endkunde. Was sich bewährt:
- Organisationen als Baum speichern und Händler die Daten ihres eigenen Teilbaums sehen lassen. Teilbäume über eine Closure-Tabelle oder einen materialisierten Pfad abfragen, statt bei jeder Anfrage rekursiv.
- Rollen und Datenbereich getrennt modellieren. Die Rolle bestimmt, welche Operationen erlaubt sind, der Bereich, auf welchen Organisationen. Beides kombinieren, statt für jede Kombination eine neue Rolle anzulegen, sonst gerät die Rollentabelle schnell außer Kontrolle.
- Jede Ebene hat oft ihr eigenes Frontend, etwa Plattformkonsole, Händlerkonsole und mobile Seiten für Unterkonten, aber das Backend hat ein einziges Berechtigungsmodell. Einen Button auszublenden ist keine Zugriffskontrolle; die API prüft bei jedem Aufruf.
5.0 Tests, die zuerst kommen
- Eine Zugriffsmatrix: Für jede Rolle und Ebene den Zugriff auf eigene, gleichrangige und übergeordnete Daten, mit erwarteten Ergebnissen in einer Tabelle, die automatisch läuft.
- ID-Austausch: Die Ressourcen-ID in einer Anfrage durch die eines anderen Mandanten ersetzen; die API muss „verboten“ oder „nicht gefunden“ antworten, nie mit Daten.
- Hintergrundjobs: Jeden Job auf Daten mehrerer Mandanten laufen lassen und prüfen, dass er nur die vorgesehenen berührt hat.
Diese Tests gehören vor die Funktionstests. Ein Funktionsfehler ist ein Bedienproblem, ein Berechtigungsfehler ist ein Vorfall.
Für ein neues SaaS-Backoffice oder um ein bestehendes System mandantenfähig abzusichern, siehe Web, Cloud und Geräteverwaltung, oder Projekt besprechen.
Quellen
- PostgreSQL, Row Security Policies: https://www.postgresql.org/docs/current/ddl-rowsecurity.html
- OWASP, Authorization Cheat Sheet: https://cheatsheetseries.owasp.org/cheatsheets/Authorization_Cheat_Sheet.html
Häufige Fragen
Wir starten mit gemeinsamen Tabellen. Kann ein großer Kunde später eine eigene Datenbank bekommen?
Entscheidend ist, ob die Datenzugriffsschicht von Anfang an nach Mandant routet, statt überall eine gemeinsame Verbindung herauszugeben. Wenn ja, heißt das Herauslösen eines Mandanten: Daten exportieren, Routing umstellen, Ergebnis prüfen. Der größte Aufwand steckt im Proben.
Bremst Row-Level Security die Abfragen aus?
Eine Policy ist im Grunde eine zusätzliche Bedingung an jeder Abfrage; die Kosten hängen davon ab, ob sie einen Index nutzen kann. Steht die Mandantenspalte vorn in den zusammengesetzten Indizes, ist der Effekt meist gering. Prüfen Sie die Ausführungspläne vor dem Go-live mit realistischen Datenmengen, statt es anzunehmen.
Können Händler untereinander Daten teilen?
Modellieren Sie das als ausdrückliche Freigabe: Eine Organisation gibt einer anderen eine bestimmte Datenart frei, und die Freigabe ist protokolliert und widerrufbar. Standardmäßig wird nichts geteilt, damit niemand fremde Daten als Nebenwirkung der Hierarchie sieht.
Wenn ein Nutzer eines Unterkontos ausscheidet, wem gehören seine Daten?
Die Daten gehören der Organisation, nicht dem persönlichen Konto. Wird das Konto deaktiviert, bleiben die Daten bei der Organisation, und eine vorgesetzte Stelle weist sie neu zu. Legen Sie das beim Modellieren fest; nachträglich betrifft es viele Tabellen.