SaaS multiinquilino: aislamiento de datos y jerarquías de permisos para distribuidores
EN BREVE: El incidente que todo sistema multiinquilino teme es que el inquilino A vea los datos del inquilino B. Una base de datos compartida con una columna de inquilino es un punto de partida razonable para la mayoría de los SaaS B2B, siempre que el filtrado por inquilino no dependa de que cada desarrollador lo recuerde. El contexto de inquilino se fija solo en la autenticación, la capa de acceso a datos inyecta el filtro en todas partes, la base de datos lo respalda con seguridad por filas, la jerarquía de plataforma, distribuidor y subcuenta se modela de forma explícita, y las pruebas de control de acceso se escriben antes que las funcionales.
1.0 Tres modelos de aislamiento
| Modelo | Ventaja | Coste | Encaja con |
|---|---|---|---|
| Una base de datos por inquilino | El aislamiento más fuerte; cada inquilino se puede respaldar, migrar o restaurar por separado | Las migraciones se ejecutan N veces; conexiones y operación crecen con el número de inquilinos | Pocos inquilinos, o contratos que exigen separación física |
| Base de datos compartida, un esquema por inquilino | Aislamiento fuerte | Migraciones y monitorización se complican a medida que aumentan los esquemas | Un número moderado de inquilinos |
| Tablas compartidas con columna de inquilino | Lo más sencillo de operar; los informes entre inquilinos son fáciles | El aislamiento depende por completo del código y de las políticas de la base de datos | Muchos inquilinos con pocos datos cada uno |
Se pueden combinar, con los clientes grandes en su propia base de datos y el resto compartido, siempre que la capa de acceso a datos oculte dónde están los datos de cada inquilino y el código de negocio no tenga que saberlo.
2.0 De dónde sale el contexto de inquilino
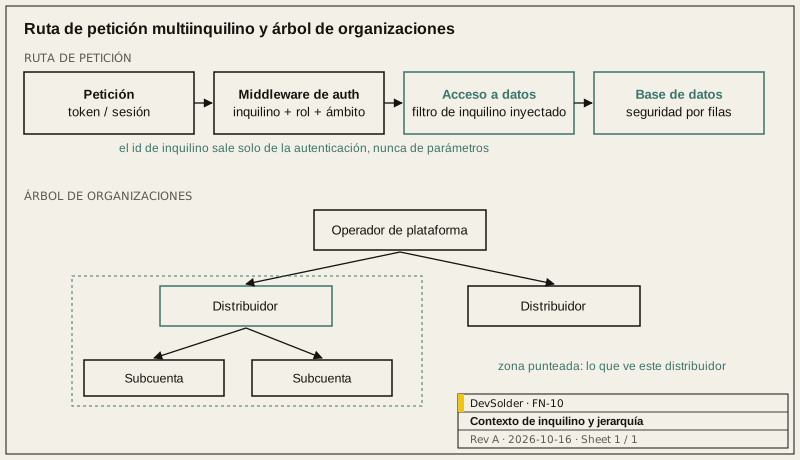
El id de inquilino solo puede salir de la autenticación, es decir, de una claim del token o de la sesión en el servidor. Nunca de un parámetro de la petición ni de una cabecera que el cliente pueda fijar libremente. Un middleware determina en cada petición el inquilino, el rol y el ámbito de datos y los coloca en el contexto de la petición; todo lo que viene después los lee solo de ahí.
Los trabajos en segundo plano y los consumidores de mensajes también necesitan contexto de inquilino, y es justo ahí donde más a menudo falta. Un trabajo programado no tiene petición ni middleware, y es fácil acabar operando sobre toda la tabla. Exigimos que cada trabajo declare qué inquilinos procesa; un trabajo sin esa declaración no se ejecuta.
3.0 El filtrado no puede depender de la disciplina
- El ORM añade la condición de inquilino de forma centralizada mediante un filtro global o una clase base de repositorio. El código de negocio no alcanza datos de otro inquilino por defecto, y cruzar inquilinos tiene que ser explícito.
- En PostgreSQL, la seguridad por filas (RLS) es una segunda línea de defensa: aunque una consulta escrita a mano olvide la condición, la base de datos la rechaza. Vigile cómo se fijan y restablecen las variables de sesión con un pool de conexiones, o el inquilino de una petición se filtrará a la siguiente.
- Las operaciones que de verdad abarcan varios inquilinos, como los informes de plataforma o la reparación de datos, usan un rol y una ruta de código propios y escriben un log de auditoría.
- Las restricciones de unicidad y los índices incluyen la columna de inquilino; si no, dos inquilinos que usen el mismo número de referencia chocarán.
4.0 Jerarquías de distribuidores
Muchos productos no son una lista plana de inquilinos sino una jerarquía: plataforma, distribuidor y subcuenta o cliente final. Lo que suele funcionar:
- Guardar las organizaciones como un árbol y dejar que cada distribuidor vea los datos de su propio subárbol. Consultar subárboles con una tabla de cierre o una ruta materializada, no con consultas recursivas en cada petición.
- Modelar por separado los roles y el ámbito de datos. El rol dice qué operaciones se permiten; el ámbito, sobre qué organizaciones. Combinar ambos en lugar de crear un rol nuevo para cada combinación, o la tabla de roles se descontrola enseguida.
- Cada nivel suele tener su propio front end, como una consola de plataforma, una consola de distribuidor y páginas móviles para subcuentas, pero el backend tiene un único modelo de permisos. Ocultar un botón no es control de acceso; la API comprueba en cada llamada.
5.0 Pruebas que van primero
- Una matriz de acceso: para cada rol y nivel, el acceso a sus propios datos, a los de su mismo nivel y a los del nivel superior, con los resultados esperados en una tabla que se ejecuta automáticamente.
- Sustitución de ID: cambiar el id del recurso en una petición por el de otro inquilino; la API debe responder “prohibido” o “no encontrado”, nunca con datos.
- Trabajos en segundo plano: ejecutar cada trabajo sobre datos que mezclan varios inquilinos y comprobar que solo tocó los previstos.
Estas pruebas merecen ir antes que las funcionales. Un fallo funcional es un problema de uso; un fallo de control de acceso es un incidente.
Para un nuevo back office SaaS, o para añadir aislamiento de inquilinos a un sistema existente, consulte Web, nube y gestión de dispositivos o hable de un proyecto con nosotros.
Referencias
- PostgreSQL, políticas de seguridad por filas: https://www.postgresql.org/docs/current/ddl-rowsecurity.html
- OWASP, Authorization Cheat Sheet: https://cheatsheetseries.owasp.org/cheatsheets/Authorization_Cheat_Sheet.html
Preguntas frecuentes
Empezamos con tablas compartidas. ¿Podrá un cliente grande tener su propia base de datos más adelante?
La clave es si la capa de acceso a datos enruta por inquilino desde el principio en lugar de repartir la misma conexión por todas partes. Si lo hace, sacar a un inquilino consiste en exportar sus datos, cambiar la ruta y verificar el resultado, y casi todo el coste está en ensayarlo.
¿La seguridad por filas ralentiza las consultas?
Una política es en la práctica una condición más en cada consulta, así que el coste depende de si esa condición puede usar un índice. Con la columna de inquilino al principio de los índices compuestos, el impacto suele ser pequeño. Revise los planes de ejecución con volúmenes de datos realistas antes de la puesta en producción en lugar de suponerlo.
¿Pueden los distribuidores compartir datos entre sí?
Modélelo como una concesión explícita: una organización concede a otra un tipo concreto de datos, y la concesión queda registrada y se puede revocar. Por defecto no se comparte nada, para que nadie vea datos ajenos como efecto secundario de la jerarquía.
Si el usuario de una subcuenta se va, ¿de quién son sus datos?
Los datos pertenecen a la organización, no a la cuenta personal. Al desactivar la cuenta, los datos siguen en la organización y un responsable los reasigna. Decídalo al diseñar el modelo; cambiarlo después afecta a muchas tablas.