Mise à jour OTA et bootloader : notes de conception
EN BREF : Le chemin de mise à jour du firmware se conçoit avec le bootloader, avant la livraison du premier équipement. Fixez le plan mémoire flash, la façon dont les images sont signées et vérifiées, le retour arrière en cas d’échec et le comportement si l’alimentation tombe en cours de route. Testez chaque cas de défaillance sur du vrai matériel. Revenir sur ces décisions une fois les équipements sur le terrain coûte cher.
1.0 Pourquoi le chemin de mise à jour est une décision de conception
Un mécanisme de mise à jour a l’air d’une fonction qu’on ajoutera plus tard. En pratique, il contraint presque tout le reste : la place flash dont dispose l’application, l’organisation de la carte mémoire, les clés qui existent et leur emplacement, et la façon dont la ligne de production programme la première image. Une fois des équipements livrés avec un bootloader donné, ce bootloader est en général le seul morceau de code qu’on ne peut plus remplacer sans risque. Ce qu’il ne gère pas le premier jour, il ne le gérera probablement jamais.
Nous traitons donc le chemin de mise à jour comme une partie de l’architecture, écrite dans le même document que la carte mémoire et le protocole de communication, et relue avant que le développement applicatif ne soit bien avancé.
2.0 Les questions à trancher d’abord
| Question | Pourquoi elle compte | Options courantes |
|---|---|---|
| Comment une nouvelle image arrive-t-elle sur l’équipement ? | Fixe le transport, le découpage en blocs et la reprise | BLE, USB, UART, Wi-Fi/cellulaire, carte SD, débogueur uniquement |
| Où l’image est-elle stockée pendant le téléchargement ? | Détermine le budget flash | Second slot interne, flash externe, RAM (petites images seulement) |
| Comment l’image est-elle authentifiée ? | Empêche d’exécuter du code que vous n’avez pas compilé | Signature sur l’image et l’en-tête ; un simple hash assure l’intégrité, pas l’authenticité |
| Peut-on réinstaller une image plus ancienne ? | Attaques par retour de version et politique de support | Compteur de version monotone, liste blanche ou drapeau explicite de rétrogradation |
| Que se passe-t-il si la nouvelle image échoue ? | Équipements terrain qui ne fonctionnent plus | Démarrage d’essai puis confirmation, retour arrière déclenché par le watchdog |
| Qui détient la clé de signature ? | Processus de livraison et contrôle d’accès | HSM ou machine hors ligne ; jamais la copie de travail du serveur de build |
| Que programme l’usine ? | Programmation en ligne et premier démarrage | Bootloader + application signée + données de provisionnement |
Si les réponses ne sont pas encore connues, notez-les comme décisions ouvertes avec un responsable. Ne livrez pas un bootloader écrit pour « tout accepter pour l’instant » : on ne pourra plus le durcir sur le terrain.
3.0 Un plan à deux slots qui supporte les coupures
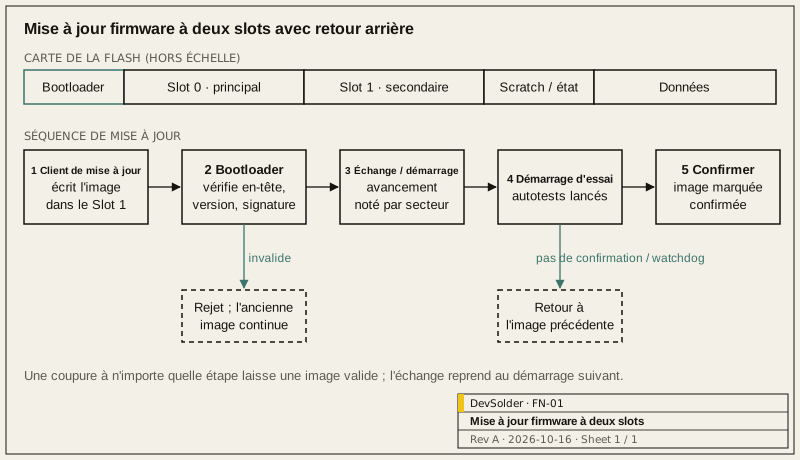
Si, une fois le bootloader réservé, l’application tient dans moins de la moitié de la flash interne, utilisez deux slots plus une zone de travail (scratch). Le bootloader n’exécute jamais le code d’un slot qu’il n’a pas vérifié.
3.1 Plan de la flash
| Zone | Contenu | Écrite par |
|---|---|---|
| Bootloader | Code de premier étage immuable, clé publique de vérification | Usine uniquement |
| Slot 0 (primaire) | L’image qui s’exécute | Le bootloader pendant l’échange, ou l’usine |
| Slot 1 (secondaire) | L’image candidate téléchargée | Le client de mise à jour de l’application |
| Scratch / état de l’échange | Marqueurs d’avancement pour reprendre un échange après un reset | Bootloader |
| Paramètres / données | Calibration, clés d’appairage, données utilisateur | L’application ; doivent survivre aux mises à jour |
Placez la zone de données hors des deux slots et donnez-lui un format versionné. Une mise à jour qui modifie l’organisation des données a besoin d’une étape de migration, et l’ancienne image doit pouvoir relire les données en cas de retour arrière.
3.2 Séquence de mise à jour
- Le client de mise à jour reçoit l’image par blocs et l’écrit dans le slot 1. Il vérifie la longueur et le hash avant de marquer le slot comme en attente.
- Au reset suivant, le bootloader contrôle l’en-tête, la version et la signature de l’image du slot 1.
- Si elle est valide, le bootloader échange les slots (ou, sur les composants qui le permettent, démarre directement sur le slot 1), en notant l’avancement dans la zone scratch après chaque secteur pour qu’un échange interrompu reprenne au démarrage suivant.
- La nouvelle image tourne en mode d’essai et lance ses autotests : les périphériques s’initialisent, la liaison de communication s’établit, la zone de données est lisible.
- Si les autotests passent, l’application marque l’image comme confirmée. Si un reset survient avant la confirmation, ou si le watchdog se déclenche, le bootloader revient à l’image précédente.
C’est le modèle des bootloaders open source comme MCUboot, dont la documentation de conception est une bonne référence pour le détail de l’échange et du retour arrière. Nous n’imposons pas de bootloader particulier ; sur certains composants, le bootloader du fondeur ou un petit bootloader maison convient mieux. Quelle que soit l’implémentation, c’est la séquence ci-dessus que nous vérifions.
3.3 Variantes à slot unique et à flash externe
Quand la flash interne est trop petite pour deux slots, l’image candidate peut aller en flash externe, et le bootloader la recopie ensuite. Cela fonctionne, mais la copie doit pouvoir reprendre, et le contenu de la flash externe doit être revérifié avant copie, car une puce externe est plus facile à altérer. Une conception à slot unique sans image de repli ne devrait être acceptée que si l’équipement peut toujours être récupéré par une interface filaire et que cette procédure est documentée.
4.0 Signature et clés
Les contrôles d’intégrité (CRC, SHA-256) détectent une corruption. Ils ne disent pas qui a compilé l’image. Il faut pour cela une signature sur l’image et son en-tête, vérifiée avec une clé publique que le bootloader conserve dans une zone que l’application ne peut pas écraser.
Points pratiques que nous inscrivons dans la conception :
- La clé privée de signature vit hors de l’environnement de build habituel. Les builds de livraison sont signés dans une étape séparée et journalisée.
- Prévoir la rotation des clés. Soit le bootloader détient plusieurs clés publiques, soit une procédure documentée permet de mettre à jour la clé de confiance avec une image signée.
- Séparer clés de développement et de production. Les cartes de développement ne doivent pas accepter par erreur des images signées pour la production, et les équipements de série ne doivent jamais accepter des images signées pour le développement.
- Des numéros de version dans l’en-tête signé, pas seulement dans l’application, pour que le bootloader puisse appliquer une politique anti-retour arrière.
Le NIST SP 800-193 décrit la résilience du firmware de plateforme en termes de protection, détection et récupération ; c’est une check-list utile même pour de petits équipements. Le RFC 9019 de l’IETF décrit une architecture de mise à jour firmware pour les objets connectés et les rôles en jeu.
5.0 Transport et reprise
Quel que soit le transport, le protocole de mise à jour a besoin des mêmes propriétés :
- Un transfert par blocs avec un offset, pour qu’une liaison coupée reprenne au lieu de recommencer.
- Un hash de l’image complète envoyé au départ et vérifié après le dernier bloc.
- Une étape explicite « image complète », distincte de « redémarrer maintenant », pour que l’hôte choisisse le moment du redémarrage.
- Des codes d’erreur clairs pour l’hôte : mauvais type d’image, version refusée, place insuffisante, échec de vérification.
En BLE, le débit dépend des paramètres de connexion et de la MTU négociés avec le téléphone, qui varient selon le modèle. Dimensionnez pour le pire cas que vous pouvez tester, et affichez la progression à l’utilisateur. Pour la conception de protocoles d’équipement en général, voir la note associée sur la communication des équipements en BLE et USB.
6.0 Les cas de test avant livraison
| Cas | Résultat attendu |
|---|---|
| Coupure pendant le téléchargement | L’ancienne image tourne toujours ; le téléchargement reprend ou recommence proprement |
| Coupure pendant l’échange (plusieurs moments) | L’échange reprend au démarrage suivant ; l’équipement finit sur une image valide |
| Image corrompue (un octet modifié) | Refusée avant l’échange ; erreur remontée à l’hôte |
| Image signée avec la mauvaise clé | Refusée |
| Image de version plus ancienne | Refusée, ou acceptée seulement selon la règle de rétrogradation documentée |
| Nouvelle image qui ne confirme jamais | Annulée après un reset ou le watchdog |
| Nouvelle image avec un format de données modifié | Données migrées ; après retour arrière, les données restent lisibles |
| Équipement programmé en usine, première mise à jour | Fonctionne avec l’image et le provisionnement de la ligne |
Les tests de coupure demandent une alimentation pilotable ou un relais sur la ligne d’alimentation, et un script qui coupe le courant à chaque frontière de phase du téléchargement et de l’échange, répète chaque point en boucle et consigne l’image qui a démarré après chaque cycle. Les points de coupure et le nombre de cycles sont reportés avec les résultats dans le compte rendu de test.
7.0 Le contenu du dossier de transfert
- Le tableau du plan flash et la justification de la taille des slots.
- Le format de l’en-tête d’image, la procédure de signature et les notes sur la garde des clés.
- La description du protocole de mise à jour avec formats de messages et codes d’erreur.
- La liste de tests ci-dessus avec les résultats obtenus sur le matériel utilisé.
- Les étapes de programmation en usine du bootloader et de la première image.
Si vous préparez le firmware d’un nouvel équipement ou devez ajouter un chemin de mise à jour à un équipement existant, la page Firmware embarqué décrit notre façon de travailler, et la page Web, cloud et gestion des équipements couvre la partie serveur de la diffusion des mises à jour. Vous pouvez décrire votre projet via le formulaire Parler de votre projet.
Références
- MCUboot design documentation: https://docs.mcuboot.com/design.html
- NIST SP 800-193, Platform Firmware Resiliency Guidelines: https://csrc.nist.gov/pubs/sp/800/193/final
- IETF RFC 9019, A Firmware Update Architecture for Internet of Things: https://datatracker.ietf.org/doc/html/rfc9019
Questions fréquentes
Peut-on ajouter des mises à jour OTA à un produit déjà livré ?
Tout dépend du bootloader déjà présent sur ces équipements. S'il sait accepter une nouvelle image applicative par une interface quelconque, on peut en général ajouter un client de mise à jour à l'application et la diffuser par ce chemin. Sinon, les équipements sur le terrain ne peuvent être mis à jour que par liaison filaire, et la conception améliorée s'applique à la nouvelle production.
Faut-il deux slots applicatifs complets ?
Deux slots donnent la reprise la plus simple, mais divisent par deux la place disponible pour l'application. Une flash externe pour l'image candidate ou une image compressée sont des alternatives courantes. Le choix doit découler d'un budget flash écrit tôt, et non se découvrir quand l'application déborde de son slot.
Un contrôle CRC suffit-il à protéger la mise à jour ?
Un CRC ou un hash détecte une corruption pendant le transfert. Il ne prouve pas que l'image vient de vous : quiconque atteint l'interface de mise à jour pourrait installer son propre code. Une signature vérifiée par le bootloader comble ce trou, et la gestion des clés qui l'entoure compte autant que l'algorithme.
Comment testez-vous une coupure d'alimentation pendant une mise à jour ?
Par script : une alimentation pilotable ou un relais coupe le courant à différents moments du téléchargement et de l'échange, de nombreuses fois, et une vérification après chaque cycle confirme que l'équipement démarre sur une image valide. Les résultats vont dans le dossier de transfert pour que l'ingénieur suivant puisse les rejouer.
Quel bootloader recommandez-vous ?
Celui qui convient au composant, au budget flash et à vos exigences de sécurité. MCUboot est une option open source bien documentée sur de nombreux microcontrôleurs ; le bootloader du fondeur convient parfois mieux. Nous les comparons à l'aide des questions de la section 2.0 et consignons pourquoi l'un a été retenu.