Firmware-OTA und Bootloader: Designhinweise
KURZ GESAGT: Der Update-Pfad für die Firmware wird zusammen mit dem Bootloader entworfen, bevor das erste Gerät ausgeliefert wird. Legen Sie das Flash-Layout fest, wie Images signiert und geprüft werden, wie ein fehlgeschlagenes Update zurückgerollt wird und was bei einem Stromausfall mittendrin passiert. Testen Sie jeden Fehlerfall auf echter Hardware. Diese Entscheidungen zu ändern, wenn Geräte schon im Feld sind, ist teuer.
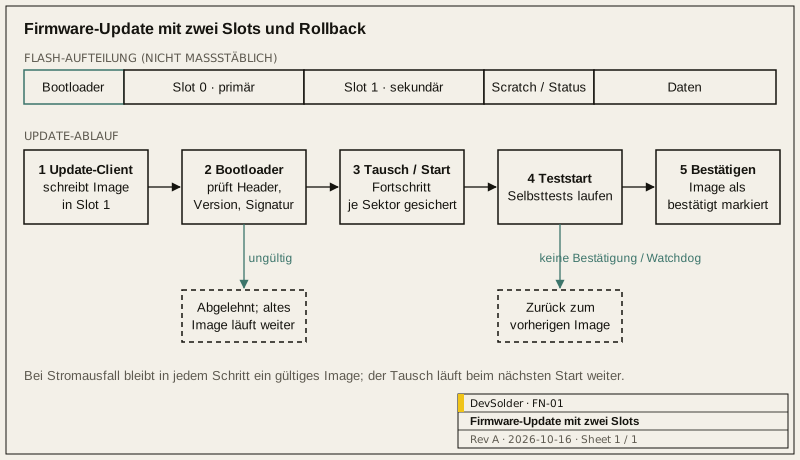
1.0 Warum der Update-Pfad eine Designentscheidung ist
Ein Update-Mechanismus wirkt wie eine Funktion, die man später ergänzen kann. In der Praxis setzt er fast allem anderen Grenzen: wie viel Flash die Anwendung nutzen darf, wie die Memory Map aussieht, welche Schlüssel es gibt und wo sie liegen, und wie die Fertigungslinie das erste Image programmiert. Sobald Geräte mit einem bestimmten Bootloader ausgeliefert sind, ist er meist das eine Stück Code, das sich nicht mehr gefahrlos ersetzen lässt. Was er am ersten Tag nicht kann, wird er wahrscheinlich nie können.
Deshalb behandeln wir den Update-Pfad als Teil der Architektur. Er steht im selben Dokument wie Memory Map und Kommunikationsprotokoll und wird geprüft, bevor die Arbeit an der Anwendung weit fortgeschritten ist.
2.0 Fragen, die zuerst beantwortet werden
| Frage | Warum sie zählt | Typische Optionen |
|---|---|---|
| Wie gelangt ein neues Image aufs Gerät? | Bestimmt Transport, Aufteilung in Blöcke und Wiederaufnahme | BLE, USB, UART, WLAN/Mobilfunk, SD-Karte, nur Debugger |
| Wo liegt das neue Image während des Downloads? | Bestimmt das Flash-Budget | Zweiter interner Slot, externer Flash, RAM (nur kleine Images) |
| Wie wird das Image authentifiziert? | Verhindert, dass Code läuft, den Sie nicht gebaut haben | Signatur über Image und Header; ein reiner Hash sichert Integrität, nicht Herkunft |
| Lässt sich ein älteres Image wieder installieren? | Downgrade-Angriffe und Supportrichtlinie | Monotoner Versionszähler, Positivliste oder explizites Downgrade-Flag |
| Was passiert, wenn das neue Image versagt? | Geräte im Feld, die nicht mehr funktionieren | Testboot mit anschließender Bestätigung, Rücksetzen per Watchdog |
| Wer verwahrt den Signaturschlüssel? | Release-Prozess und Zugriffskontrolle | HSM oder Offline-Rechner; nie die Arbeitskopie auf dem Build-Server |
| Was flasht die Fertigung? | Programmierung an der Linie und erster Boot | Bootloader + signierte Anwendung + Provisionierungsdaten |
Sind die Antworten noch offen, halten Sie sie als offene Entscheidungen mit verantwortlicher Person fest. Liefern Sie keinen Bootloader aus, der „vorerst alles annimmt“; im Feld lässt er sich nicht mehr verschärfen.
3.0 Ein Zwei-Slot-Layout, das Stromausfälle verträgt
Passt die Anwendung nach Abzug des Bootloaders in weniger als die Hälfte des internen Flash, nehmen Sie zwei Slots plus einen Scratch-Bereich. Der Bootloader führt nie Code aus einem Slot aus, den er nicht geprüft hat.
3.1 Flash-Layout
| Bereich | Inhalt | Geschrieben von |
|---|---|---|
| Bootloader | Unveränderlicher First-Stage-Code, öffentlicher Prüfschlüssel | Nur Fertigung |
| Slot 0 (primär) | Das laufende Image | Bootloader beim Swap oder Fertigung |
| Slot 1 (sekundär) | Das heruntergeladene Kandidaten-Image | Update-Client der Anwendung |
| Scratch / Swap-Status | Fortschrittsmarken, damit ein Swap nach einem Reset weiterlaufen kann | Bootloader |
| Einstellungen / Daten | Kalibrierung, Pairing-Schlüssel, Nutzerdaten | Anwendung; muss Updates überstehen |
Legen Sie den Datenbereich außerhalb beider Slots an und geben Sie ihm ein versioniertes Format. Ein Update, das das Datenlayout ändert, braucht einen Migrationsschritt, und das alte Image muss die Daten nach einem Rollback noch lesen können.
3.2 Update-Ablauf
- Der Update-Client empfängt das Image in Blöcken und schreibt es in Slot 1. Er prüft Länge und Hash, bevor er den Slot als ausstehend markiert.
- Beim nächsten Reset prüft der Bootloader Header, Version und Signatur des Images in Slot 1.
- Ist es gültig, tauscht der Bootloader die Slots (oder bootet bei Bausteinen, die das können, direkt aus Slot 1) und vermerkt nach jedem Sektor den Fortschritt im Scratch-Bereich, damit ein unterbrochener Swap beim nächsten Boot weiterläuft.
- Das neue Image läuft im Testzustand und führt seine Selbsttests aus: Peripherie initialisiert, Kommunikationsverbindung steht, Datenbereich lesbar.
- Sind die Tests bestanden, markiert die Anwendung das Image als bestätigt. Gibt es vor der Bestätigung einen Reset oder schlägt der Watchdog zu, kehrt der Bootloader zum vorherigen Image zurück.
Dieses Modell nutzen Open-Source-Bootloader wie MCUboot, dessen Designdokumentation eine gute Referenz für die Details von Swap und Rücksetzen ist. Wir schreiben keinen bestimmten Bootloader vor; bei manchen Bausteinen passt ein Hersteller-Bootloader oder ein kleiner eigener besser. Den obigen Ablauf prüfen wir unabhängig von der Implementierung.
3.3 Varianten mit einem Slot und mit externem Flash
Ist der interne Flash für zwei Slots zu klein, kann das Kandidaten-Image in externen Flash gehen. Der Bootloader kopiert es dann hinein. Das funktioniert, aber der Kopiervorgang muss wiederaufnehmbar sein, und der Inhalt des externen Flash muss vor dem Kopieren erneut geprüft werden, weil sich der externe Chip leichter manipulieren lässt. Ein Ein-Slot-Design ohne Rückfall-Image ist nur vertretbar, wenn sich das Gerät jederzeit über eine kabelgebundene Schnittstelle wiederherstellen lässt und dieses Verfahren dokumentiert ist.
4.0 Signatur und Schlüssel
Integritätsprüfungen (CRC, SHA-256) erkennen Beschädigungen. Sie sagen nichts darüber, wer das Image gebaut hat. Dafür braucht es eine Signatur über Image und Header, geprüft mit einem öffentlichen Schlüssel, den der Bootloader in einem Bereich hält, den die Anwendung nicht überschreiben kann.
Praktische Punkte, die wir ins Design schreiben:
- Der private Signaturschlüssel liegt außerhalb der normalen Build-Umgebung. Release-Builds werden in einem getrennten, protokollierten Schritt signiert.
- Schlüsselwechsel einplanen. Entweder hält der Bootloader mehr als einen öffentlichen Schlüssel, oder es gibt ein dokumentiertes Verfahren, den vertrauenswürdigen Schlüssel mit einem signierten Image zu aktualisieren.
- Entwicklungs- und Produktionsschlüssel trennen. Entwicklungsboards sollen nicht versehentlich produktionssignierte Images annehmen, und Seriengeräte dürfen nie entwicklungssignierte annehmen.
- Versionsnummern im signierten Header, nicht nur in der Anwendung, damit der Bootloader eine Anti-Rollback-Regel durchsetzen kann.
NIST SP 800-193 beschreibt die Resilienz von Plattform-Firmware in den Kategorien Schutz, Erkennung und Wiederherstellung und ist auch für kleine Geräte eine brauchbare Checkliste. RFC 9019 der IETF beschreibt eine Firmware-Update-Architektur für IoT-Geräte und die beteiligten Rollen.
5.0 Transport und Wiederaufnahme
Unabhängig vom Transport braucht das Update-Protokoll dieselben Eigenschaften:
- Blockweise Übertragung mit Offset, damit eine abgebrochene Verbindung fortsetzt statt neu zu beginnen.
- Ein Hash über das ganze Image, vorab gesendet und nach dem letzten Block geprüft.
- Ein expliziter Schritt „Image vollständig“, getrennt von „jetzt neu starten“, damit der Host entscheidet, wann neu gestartet wird.
- Eindeutige Fehlercodes für den Host: falscher Image-Typ, Version abgelehnt, zu wenig Platz, Prüfung fehlgeschlagen.
Bei BLE hängt der Durchsatz von den mit dem Smartphone ausgehandelten Verbindungsparametern und der MTU ab, und beides variiert je nach Modell. Legen Sie das Design auf den ungünstigsten Fall aus, den Sie testen können, und zeigen Sie dem Nutzer den Fortschritt. Zum Design von Geräteprotokollen allgemein siehe die begleitende Notiz zur Gerätekommunikation über BLE und USB.
6.0 Testfälle vor der Auslieferung
| Fall | Erwartetes Ergebnis |
|---|---|
| Stromausfall während des Downloads | Altes Image läuft weiter; Download wird sauber fortgesetzt oder neu gestartet |
| Stromausfall während des Swaps (mehrere Zeitpunkte) | Swap läuft beim nächsten Boot weiter; Gerät endet mit einem gültigen Image |
| Beschädigtes Image (ein Byte geändert) | Vor dem Swap abgelehnt; Fehler an den Host gemeldet |
| Mit falschem Schlüssel signiertes Image | Abgelehnt |
| Image mit älterer Version | Abgelehnt oder nur nach der dokumentierten Downgrade-Regel angenommen |
| Neues Image, das nie bestätigt | Nach Reset oder Watchdog zurückgesetzt |
| Neues Image mit geändertem Datenformat | Daten migriert; nach Rollback weiterhin lesbar |
| In der Fertigung programmiertes Gerät, erstes Update | Funktioniert mit Image und Provisionierung der Linie |
Die Stromausfalltests brauchen ein steuerbares Netzteil oder ein Relais in der Versorgungsleitung und ein Skript, das die Versorgung an jeder Phasengrenze von Download und Swap trennt, jeden Punkt in einer Schleife wiederholt und nach jedem Zyklus protokolliert, welches Image gebootet hat. Trennpunkte und Zyklenzahl kommen mit den Ergebnissen ins Testprotokoll.
7.0 Was in die Übergabe gehört
- Tabelle des Flash-Layouts und die Begründung der Slot-Größen.
- Format des Image-Headers, Signierverfahren und Hinweise zur Schlüsselverwahrung.
- Beschreibung des Update-Protokolls mit Nachrichtenformaten und Fehlercodes.
- Die obige Testliste mit den Ergebnissen von der Hardware, auf der sie lief.
- Programmierschritte in der Fertigung für Bootloader und erstes Image.
Planen Sie Firmware für ein neues Gerät oder soll ein bestehendes Gerät einen Update-Pfad bekommen, beschreibt die Seite Embedded-Firmware, wie wir arbeiten, und Web, Cloud und Geräteverwaltung behandelt die Serverseite der Update-Verteilung. Ihr Projekt können Sie im Formular Projekt besprechen beschreiben.
Quellen
- MCUboot design documentation: https://docs.mcuboot.com/design.html
- NIST SP 800-193, Platform Firmware Resiliency Guidelines: https://csrc.nist.gov/pubs/sp/800/193/final
- IETF RFC 9019, A Firmware Update Architecture for Internet of Things: https://datatracker.ietf.org/doc/html/rfc9019
Häufige Fragen
Lassen sich OTA-Updates bei einem bereits ausgelieferten Produkt nachrüsten?
Das hängt vom Bootloader ab, der schon auf den Geräten ist. Kann er über irgendeine Schnittstelle ein neues Anwendungsimage annehmen, lässt sich meist ein Update-Client in die Anwendung einbauen und über diesen Weg ausliefern. Kann er das nicht, sind Geräte im Feld nur per Kabel aktualisierbar, und das verbesserte Design gilt erst für neue Fertigungslose.
Brauchen wir zwei vollständige Anwendungs-Slots?
Zwei Slots ergeben die einfachste Wiederherstellung, halbieren aber den Platz für die Anwendung. Verbreitete Alternativen sind externer Flash für das Kandidaten-Image oder ein komprimiertes Image. Entscheiden Sie anhand eines früh aufgeschriebenen Flash-Budgets, nicht erst, wenn die Anwendung aus ihrem Slot herauswächst.
Reicht eine CRC-Prüfung, um das Update abzusichern?
Eine CRC oder ein Hash erkennt Beschädigungen bei der Übertragung. Sie beweist nicht, dass das Image von Ihnen stammt; wer die Update-Schnittstelle erreicht, könnte eigenen Code aufspielen. Eine vom Bootloader geprüfte Signatur schließt diese Lücke, und der Umgang mit den Schlüsseln ist dabei so wichtig wie der Algorithmus.
Wie testen Sie einen Stromausfall während des Updates?
Per Skript: Ein steuerbares Netzteil oder ein Relais trennt die Versorgung an verschiedenen Punkten von Download und Swap, viele Male hintereinander, und nach jedem Zyklus prüft ein Test, ob das Gerät ein gültiges Image bootet. Die Ergebnisse kommen in die Übergabe, damit der nächste Ingenieur sie wiederholen kann.
Welchen Bootloader empfehlen Sie?
Den, der zum Baustein, zum Flash-Budget und zu Ihren Sicherheitsanforderungen passt. MCUboot ist eine gut dokumentierte Open-Source-Option für viele Mikrocontroller; manchmal passt ein Hersteller-Bootloader besser. Wir vergleichen sie anhand der Fragen in Abschnitt 2.0 und schreiben auf, warum die Wahl auf einen fiel.