Notas de diseño de OTA de firmware y bootloader
EN BREVE: La vía de actualización del firmware se diseña junto con el bootloader, antes de enviar la primera unidad. Decida el mapa de flash, cómo se firman y verifican las imágenes, cómo vuelve atrás una actualización fallida y qué ocurre si la alimentación cae a mitad de proceso. Pruebe cada caso de fallo en hardware real. Cambiar estas decisiones con unidades ya en campo sale caro.
1.0 Por qué la vía de actualización es una decisión de diseño
Un mecanismo de actualización parece una función que se puede añadir más tarde. En la práctica condiciona casi todo lo demás: cuánta flash puede usar la aplicación, cómo se organiza el mapa de memoria, qué claves existen y dónde se guardan, y cómo programa la línea de producción la primera imagen. Una vez enviadas unidades con un bootloader determinado, ese bootloader suele ser la única pieza de código que no se puede sustituir con seguridad. Lo que no admita el primer día, probablemente no lo admitirá nunca.
Por eso tratamos la vía de actualización como parte de la arquitectura, escrita en el mismo documento que el mapa de memoria y el protocolo de comunicación, y revisada antes de que el trabajo en la aplicación avance mucho.
2.0 Preguntas que hay que responder primero
| Pregunta | Por qué importa | Opciones habituales |
|---|---|---|
| ¿Cómo llega una imagen nueva al dispositivo? | Define el transporte, la división en bloques y la lógica de reanudación | BLE, USB, UART, Wi-Fi/celular, tarjeta SD, solo depurador |
| ¿Dónde se guarda la imagen nueva mientras se descarga? | Determina el presupuesto de flash | Segundo slot interno, flash externa, RAM (solo imágenes pequeñas) |
| ¿Cómo se autentica la imagen? | Impide ejecutar código que usted no ha compilado | Firma sobre imagen y cabecera; un hash solo da integridad, no autenticidad |
| ¿Se puede volver a instalar una imagen anterior? | Ataques de degradación y política de soporte | Contador de versión monótono, lista de permitidas o indicador explícito de degradación |
| ¿Qué pasa si la imagen nueva falla? | Unidades en campo que dejan de funcionar | Arranque de prueba y luego confirmación, reversión por watchdog |
| ¿Quién guarda la clave de firma? | Proceso de publicación y control de acceso | HSM o máquina sin conexión; nunca la copia de trabajo del servidor de compilación |
| ¿Qué graba la fábrica? | Programación en línea y primer arranque | Bootloader + aplicación firmada + datos de aprovisionamiento |
Si aún no se conocen las respuestas, regístrelas como decisiones abiertas con un responsable. No envíe un bootloader escrito para «aceptar cualquier cosa por ahora»; en campo ya no se puede endurecer.
3.0 Un mapa de dos slots que tolera cortes de alimentación
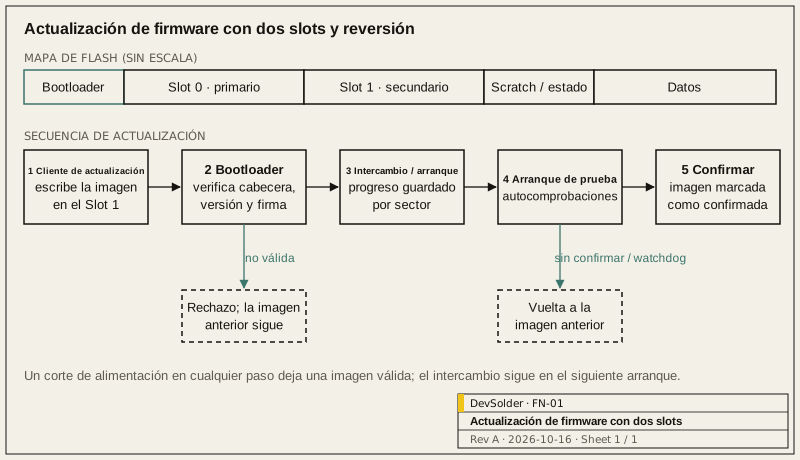
Si, después de reservar el bootloader, la aplicación cabe en menos de la mitad de la flash interna, use dos slots más un área de trabajo (scratch). El bootloader nunca ejecuta código de un slot que no haya verificado.
3.1 Mapa de flash
| Región | Contenido | Quién la escribe |
|---|---|---|
| Bootloader | Código de primera etapa inmutable, clave pública de verificación | Solo la fábrica |
| Slot 0 (primario) | La imagen que se ejecuta | El bootloader durante el intercambio, o la fábrica |
| Slot 1 (secundario) | La imagen candidata descargada | El cliente de actualización de la aplicación |
| Scratch / estado del intercambio | Marcas de progreso para reanudar un intercambio tras un reset | Bootloader |
| Ajustes / datos | Calibración, claves de emparejamiento, datos de usuario | La aplicación; deben sobrevivir a las actualizaciones |
Mantenga la región de datos fuera de ambos slots y dele un formato con versión. Una actualización que cambie la disposición de los datos necesita un paso de migración, y la imagen anterior debe poder leer los datos si se revierte.
3.2 Secuencia de actualización
- El cliente de actualización recibe la imagen por bloques y la escribe en el slot 1. Verifica la longitud y el hash antes de marcar el slot como pendiente.
- En el siguiente reset, el bootloader comprueba la cabecera, la versión y la firma de la imagen del slot 1.
- Si es válida, el bootloader intercambia los slots (o, en componentes que lo permiten, arranca directamente el slot 1), registrando el progreso en el área scratch después de cada sector para que un intercambio interrumpido continúe en el siguiente arranque.
- La imagen nueva se ejecuta en estado de prueba y hace sus autocomprobaciones: los periféricos se inicializan, el enlace de comunicación se establece, la región de datos se puede leer.
- Si las comprobaciones pasan, la aplicación marca la imagen como confirmada. Si se produce un reset antes de confirmar, o salta el watchdog, el bootloader vuelve a la imagen anterior.
Es el modelo que usan bootloaders de código abierto como MCUboot, cuya documentación de diseño es una buena referencia para los detalles del intercambio y la reversión. No exigimos un bootloader concreto; en algunos componentes encaja mejor el del fabricante o uno pequeño propio. La secuencia anterior es lo que comprobamos, sea cual sea la implementación.
3.3 Variantes de un solo slot y con flash externa
Cuando la flash interna no da para dos slots, la imagen candidata puede ir a una flash externa, y el bootloader la copia después. Funciona, pero el paso de copia debe poder reanudarse y el contenido de la flash externa debe verificarse de nuevo antes de copiar, porque el chip externo es más fácil de manipular. Un diseño de un solo slot sin imagen de respaldo solo debería aceptarse cuando el dispositivo siempre puede recuperarse por una interfaz cableada y ese procedimiento está documentado.
4.0 Firma y claves
Las comprobaciones de integridad (CRC, SHA-256) detectan corrupción. No dicen quién compiló la imagen. Para eso hace falta una firma sobre la imagen y su cabecera, verificada con una clave pública que el bootloader guarda en una región que la aplicación no puede sobrescribir.
Puntos prácticos que dejamos escritos en el diseño:
- La clave privada de firma vive fuera del entorno de compilación habitual. Las versiones de producción se firman en un paso aparte y registrado.
- Prever la rotación de claves. O el bootloader guarda más de una clave pública, o existe un procedimiento documentado para actualizar la clave de confianza con una imagen firmada.
- Separar claves de desarrollo y de producción. Las placas de desarrollo no deberían aceptar por accidente imágenes firmadas para producción, y las unidades de producción nunca deberían aceptar imágenes firmadas para desarrollo.
- Números de versión en la cabecera firmada, no solo en la aplicación, para que el bootloader pueda aplicar una política antirretroceso.
NIST SP 800-193 describe la resiliencia del firmware de plataforma en términos de protección, detección y recuperación, y sirve como lista de comprobación incluso para dispositivos pequeños. El RFC 9019 del IETF describe una arquitectura de actualización de firmware para dispositivos IoT y los roles que intervienen.
5.0 Transporte y reanudación
Sea cual sea el transporte, el protocolo de actualización necesita las mismas propiedades:
- Transferencia por bloques con desplazamiento, para que un enlace caído se reanude en lugar de empezar de nuevo.
- Un hash de la imagen completa enviado al principio y comprobado tras el último bloque.
- Un paso explícito de «imagen completa», separado de «reiniciar ahora», para que el host decida cuándo reiniciar.
- Códigos de error claros para el host: tipo de imagen incorrecto, versión rechazada, espacio insuficiente, verificación fallida.
En BLE, el caudal depende de los parámetros de conexión y de la MTU negociados con el teléfono, y ambos varían según el modelo. Diseñe para el peor caso que pueda probar y muestre el progreso al usuario. Para el diseño de protocolos de dispositivo en general, véase la nota complementaria sobre comunicación de dispositivos por BLE y USB.
6.0 Casos de prueba antes de enviar
| Caso | Resultado esperado |
|---|---|
| Corte de alimentación durante la descarga | La imagen antigua sigue funcionando; la descarga se reanuda o reinicia limpiamente |
| Corte de alimentación durante el intercambio (varios puntos) | El intercambio se reanuda en el siguiente arranque; el dispositivo termina con una imagen válida |
| Imagen corrupta (un byte cambiado) | Rechazada antes del intercambio; error comunicado al host |
| Imagen firmada con una clave incorrecta | Rechazada |
| Imagen de versión anterior | Rechazada, o aceptada solo según la regla de degradación documentada |
| Imagen nueva que nunca confirma | Revertida tras un reset o el watchdog |
| Imagen nueva con formato de datos cambiado | Datos migrados; tras una reversión los datos siguen siendo legibles |
| Unidad programada en fábrica, primera actualización | Funciona con la imagen y el aprovisionamiento de la línea |
Las pruebas de corte de alimentación necesitan una fuente controlable o un relé en la línea de alimentación, y un script que corte la alimentación en cada límite de fase de la descarga y del intercambio, repita cada punto en bucle y registre qué imagen arrancó tras cada ciclo. Los puntos de corte y el número de ciclos van al registro de pruebas junto con los resultados.
7.0 Qué incluye la entrega
- Tabla del mapa de flash y el razonamiento detrás del tamaño de los slots.
- Formato de la cabecera de imagen, procedimiento de firma y notas sobre la custodia de claves.
- Descripción del protocolo de actualización con formatos de mensaje y códigos de error.
- La lista de pruebas anterior con los resultados del hardware en que se ejecutó.
- Pasos de programación en fábrica del bootloader y de la primera imagen.
Si está planificando el firmware de un dispositivo nuevo o necesita añadir una vía de actualización a uno existente, la página Firmware embebido explica cómo trabajamos, y Web, nube y gestión de dispositivos trata el lado servidor de la distribución de actualizaciones. Puede describir su proyecto en el formulario Hablar de un proyecto.
Referencias
- MCUboot design documentation: https://docs.mcuboot.com/design.html
- NIST SP 800-193, Platform Firmware Resiliency Guidelines: https://csrc.nist.gov/pubs/sp/800/193/final
- IETF RFC 9019, A Firmware Update Architecture for Internet of Things: https://datatracker.ietf.org/doc/html/rfc9019
Preguntas frecuentes
¿Se pueden añadir actualizaciones OTA a un producto ya enviado?
Depende del bootloader que ya llevan esas unidades. Si puede aceptar una nueva imagen de aplicación por alguna interfaz, normalmente se puede añadir un cliente de actualización a la aplicación y distribuirlo por esa vía. Si no puede, las unidades en campo solo se pueden actualizar por cable, y el diseño mejorado se aplica a la producción nueva.
¿Necesitamos dos slots completos de aplicación?
Dos slots dan la recuperación más sencilla, pero reducen a la mitad el espacio disponible para la aplicación. Una flash externa para la imagen candidata o una imagen comprimida son alternativas habituales. La elección debe salir de un presupuesto de flash escrito pronto, no descubrirse cuando la aplicación ya no cabe en su slot.
¿Basta un CRC para proteger la actualización?
Un CRC o un hash detecta corrupción en el tránsito. No demuestra que la imagen venga de usted, así que cualquiera que llegue a la interfaz de actualización podría instalar su propio código. Una firma verificada por el bootloader cierra ese hueco, y la gestión de claves a su alrededor importa tanto como el algoritmo.
¿Cómo prueban un corte de alimentación durante una actualización?
Con un script: una fuente controlable o un relé corta la alimentación en distintos puntos de la descarga y del intercambio, muchas veces seguidas, y una comprobación tras cada ciclo confirma que el dispositivo arranca con una imagen válida. Los resultados van a la entrega para que el siguiente ingeniero pueda repetirlos.
¿Qué bootloader recomiendan?
El que encaje con el componente, el presupuesto de flash y sus necesidades de seguridad. MCUboot es una opción de código abierto bien documentada para muchos microcontroladores; a veces encaja mejor el bootloader del fabricante. Los comparamos con las preguntas de la sección 2.0 y dejamos por escrito por qué se eligió uno.