Passerelle configurable pour les déclarations de sécurité
Nous avons conçu une plateforme de déclaration qui fait correspondre les données sources des entreprises à des objets standard, puis au format de message de chaque autorité. Un assistant en neuf étapes gère la configuration, les secrets sont montés en lecture seule, et deux anciens services de déclaration codés en dur disparaissent.
EN BREF : Nous avons remplacé deux services de déclaration codés en dur par une passerelle qui transpose les données d’entreprise en objets standard, puis au format de message de chaque autorité, par configuration plutôt que par code, avec signature, envoi, accusés de réception, nouvelles tentatives et audit intégrés.
Vue d’ensemble
Les entreprises industrielles d’un secteur de sécurité réglementé doivent transmettre aux plateformes publiques les permis de travail, le personnel, les positions en temps réel et les données de maîtrise des risques. Chaque plateforme a ses propres règles de champs, de signature, de chiffrement et d’accusé de réception. Les intégrateurs configurent un nouveau raccordement dans un assistant en neuf étapes, et les secrets sont montés en lecture seule sur l’hôte.
Problème
Chaque nouvelle entreprise, chaque nouvelle version d’un système d’entreprise ou d’une plateforme d’autorité imposait jusqu’ici des modifications de code dans les anciens services. Le sens métier était dispersé entre des scripts et des cas particuliers. Les raccordements dépendaient des développeurs et étaient difficiles à auditer.
Contraintes
- L’ancien code pouvait servir à repérer les cas particuliers métier, pas à dessiner la nouvelle architecture.
- Les intégrateurs ne doivent modifier ni SQL, ni YAML, ni JSON, ni scripts. Objectif de conception : au moins 95 % des nouveaux raccordements configurés depuis l’interface, le reste via une interface de plugins stable. Cet objectif reste à démontrer sur des échantillons réels.
- Déploiement dans les locaux du client, y compris sur des sites hors ligne, avec une architecture d’image figée et des identifiants d’image vérifiables.
- Jamais d’identifiants dans la configuration. Seules des références logiques y sont stockées.
Architecture
| Élément | Mise en œuvre |
|---|---|
| Back-end | Java 21, Spring Boot 4.1, MySQL 8, migrations Flyway V1 à V14 |
| Console | Interface de configuration Vue 3 + TypeScript |
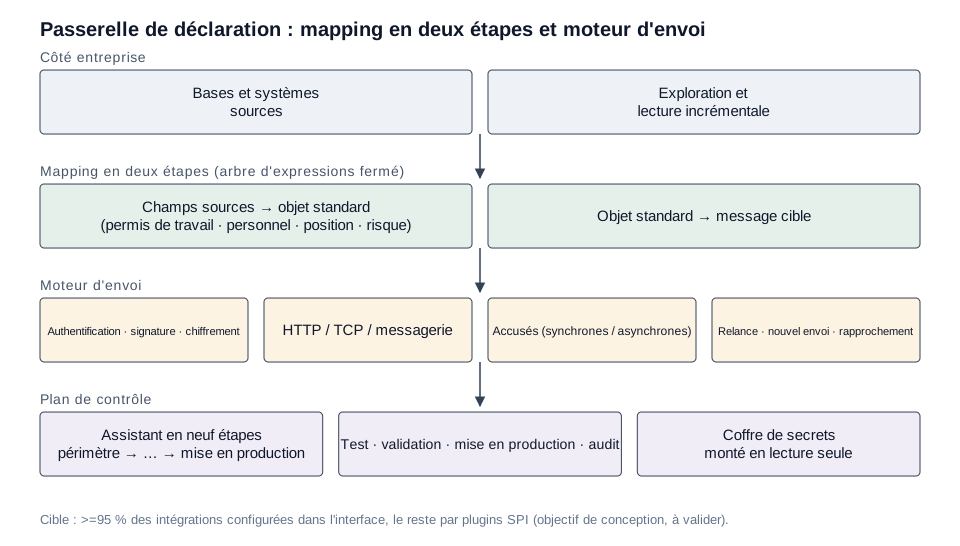
| Correspondance | Deux étages : des champs sources vers un objet standard, puis de l’objet standard vers le message cible, exprimés sous forme d’arbre d’expressions fermé et non de langage de script |
| Assistant | Neuf étapes : périmètre, source de données, sondage, correspondance standard, message cible, capacités de la plateforme, test, approbation, mise en production |
| Moteur d’envoi | Authentification, signature et chiffrement ; transports HTTP, TCP et messagerie ; accusés synchrones et asynchrones ; planification, incréments, idempotence, nouvelles tentatives, redéclaration et rapprochement |
| Secrets | Magasin de secrets en fichiers, en lecture seule, monté dans le conteneur |
Décisions clés
- Langage de correspondance fermé. Un arbre d’expressions borné peut être validé et audité avant mise en production, ce que des scripts libres ne permettent pas ; un relecteur voit exactement ce qu’une correspondance va envoyer.
- Des objets standard au milieu. Sources et cibles ne se rencontrent qu’au niveau de l’objet standard ; ajouter un système d’entreprise ou une nouvelle version d’autorité ne touche qu’un côté de la correspondance.
- Exploitation sûre par défaut. Les tests de fumée ne vérifient que l’état de santé, et un envoi réel exige un indicateur explicite. Le rollback refuse de rétrograder l’image dès que la base est passée à une migration plus récente, et renvoie l’exploitant vers la sauvegarde d’avant mise à niveau.
Éléments de preuve
- 78 classes de test back-end. 14 migrations versionnées. Quatre domaines métier dans le premier périmètre : permis de travail, personnel, localisation en temps réel et maîtrise des risques dite de double prévention.
- Le référentiel d’exigences, le rapport d’audit, le journal de décisions, la checklist de recette par étapes et le manuel de déploiement font partie de la livraison.
Limites
L’objectif de 95 % de configurabilité est un objectif de conception, non validé sur le terrain. Les noms des autorités, les points d’accès et les données d’entreprise ne sont pas publiés.
Questions fréquentes
Quelqu'un qui ne développe pas peut-il ajouter le raccordement d'une nouvelle entreprise ?
C'est l'objectif de conception. Les intégrateurs suivent l'assistant en neuf étapes. Ce qui sort du périmètre du produit passe par une interface de plugins, sans modifier le cœur.
Comment les identifiants sont-ils protégés ?
La configuration ne stocke qu'une référence logique vers l'identifiant. Les vrais secrets sont lus dans un répertoire monté en lecture seule sur l'hôte.
Fonctionne-t-elle hors ligne ?
Les images peuvent être construites sur une machine connectée, exportées, puis chargées et vérifiées par identifiant d'image sur site.