Pasarela configurable de reportes regulatorios de seguridad
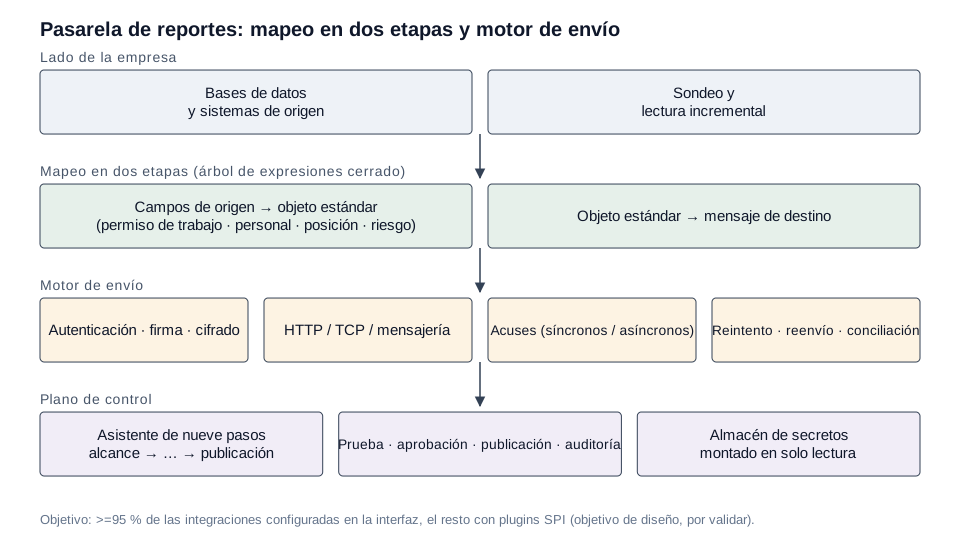
Diseñamos una plataforma de reporte que mapea los datos de origen de las empresas a objetos estándar y después al formato de mensaje de cada regulador. Un asistente de nueve pasos se encarga de la configuración y los secretos se montan en solo lectura, en sustitución de dos servicios de reporte heredados con todo cableado en el código.
EN BREVE: Sustituimos dos servicios de reporte con todo cableado en el código por una pasarela que mapea los datos de la empresa a objetos estándar y después al formato de mensaje de cada regulador, mediante configuración y no código, con firma, envío, acuses, reintentos y auditoría incorporados.
Resumen
Las empresas industriales de un sector de seguridad regulado deben comunicar a plataformas públicas los permisos de trabajo, el personal, las posiciones en tiempo real y los datos de control de riesgos. Cada plataforma tiene sus propias reglas de campos, firma, cifrado y acuse de recibo. El personal de implantación configura una nueva integración en un asistente de nueve pasos, y los secretos se montan en solo lectura en el host.
Problema
Cada empresa nueva, cada versión nueva de un sistema de empresa o de una plataforma del regulador suponía cambios de código en los servicios heredados. El significado de negocio estaba repartido entre scripts y casos especiales. El trabajo de integración dependía de los desarrolladores y era difícil de auditar.
Restricciones
- El código heredado podía usarse para encontrar casos especiales de negocio, pero no para dar forma a la nueva arquitectura.
- El personal de implantación no debe editar SQL, YAML, JSON ni scripts. El objetivo de diseño: al menos el 95 % de las integraciones nuevas configuradas desde la interfaz y el resto mediante una interfaz de plugins estable. Este objetivo todavía tiene que demostrarse con muestras reales.
- Despliegue en las instalaciones del cliente, incluidos emplazamientos sin conexión, con la arquitectura de imagen fijada e IDs de imagen verificables.
- Las credenciales nunca se guardan en la configuración. Solo se guardan referencias lógicas.
Arquitectura
| Parte | Implementación |
|---|---|
| Backend | Java 21, Spring Boot 4.1, MySQL 8, migraciones Flyway V1 a V14 |
| Consola | Interfaz de configuración en Vue 3 + TypeScript |
| Mapeo | Dos etapas: de los campos de origen a un objeto estándar y del objeto estándar al mensaje destino, expresadas como un árbol de expresiones cerrado y no como un lenguaje de scripting |
| Asistente | Nueve pasos: alcance, fuente de datos, sondeo, mapeo estándar, mensaje destino, capacidades de la plataforma, prueba, aprobación, publicación |
| Runtime de envío | Autenticación, firma y cifrado; transportes HTTP, TCP y mensajería; acuses síncronos y asíncronos; planificación, incrementos, idempotencia, reintento, nuevo reporte y conciliación |
| Secretos | Almacén de secretos basado en ficheros, de solo lectura, montado en el contenedor |
Decisiones clave
- Lenguaje de mapeo cerrado. Un árbol de expresiones acotado se puede validar y auditar antes de publicarlo, cosa que los scripts libres no permiten; quien revisa ve exactamente qué enviará un mapeo.
- Objetos estándar en medio. Como orígenes y destinos solo se encuentran en el objeto estándar, añadir un sistema de empresa o una versión nueva del regulador toca un solo lado del mapeo.
- Operación segura por defecto. Las pruebas de humo solo comprueban el estado, y el envío real necesita un indicador explícito. El rollback se niega a bajar la versión de la imagen cuando la base de datos ya está en una migración más nueva y remite al operador a la copia de seguridad previa a la actualización.
Evidencias
- 78 clases de test en el backend. 14 migraciones versionadas. Cuatro dominios de negocio en el primer alcance: permisos de trabajo, personal, posicionamiento en tiempo real y control de riesgos de doble prevención.
- La línea base de requisitos, el informe de auditoría, el registro de decisiones, el checklist de aceptación por etapas y el manual de despliegue forman parte de la entrega.
Límites
El objetivo del 95 % de configurabilidad es un objetivo de diseño y no se ha validado en campo. No se publican nombres de reguladores, endpoints ni datos de empresas.
Preguntas frecuentes
¿Puede alguien que no programa añadir la integración de una empresa nueva?
Ese es el objetivo de diseño. El personal de implantación trabaja con el asistente de nueve pasos. Lo que queda fuera del alcance del producto pasa por una interfaz de plugins, no por cambios en el núcleo.
¿Cómo se protegen las credenciales?
La configuración guarda solo una referencia lógica a la credencial. Los secretos reales se leen de un directorio montado en solo lectura en el host.
¿Funciona sin conexión?
Las imágenes se pueden construir en una máquina con red, exportarse y luego cargarse y comprobarse por ID de imagen en las instalaciones.