Konfigurierbares Gateway für behördliche Sicherheitsdaten
Wir haben eine Meldeplattform entworfen, die Quelldaten von Unternehmen auf Standardobjekte und von dort auf das Nachrichtenformat der jeweiligen Behörde abbildet. Ein Assistent mit neun Schritten übernimmt die Konfiguration, Geheimnisse werden schreibgeschützt eingebunden, und zwei fest verdrahtete Alt-Meldedienste fallen weg.
KURZ GESAGT: Wir haben zwei fest verdrahtete Meldedienste durch ein Gateway ersetzt, das Unternehmensdaten auf Standardobjekte und dann auf das Nachrichtenformat der jeweiligen Behörde abbildet, per Konfiguration statt per Code, mit Signatur, Versand, Quittungen, Wiederholungen und Audit als festem Bestandteil.
Überblick
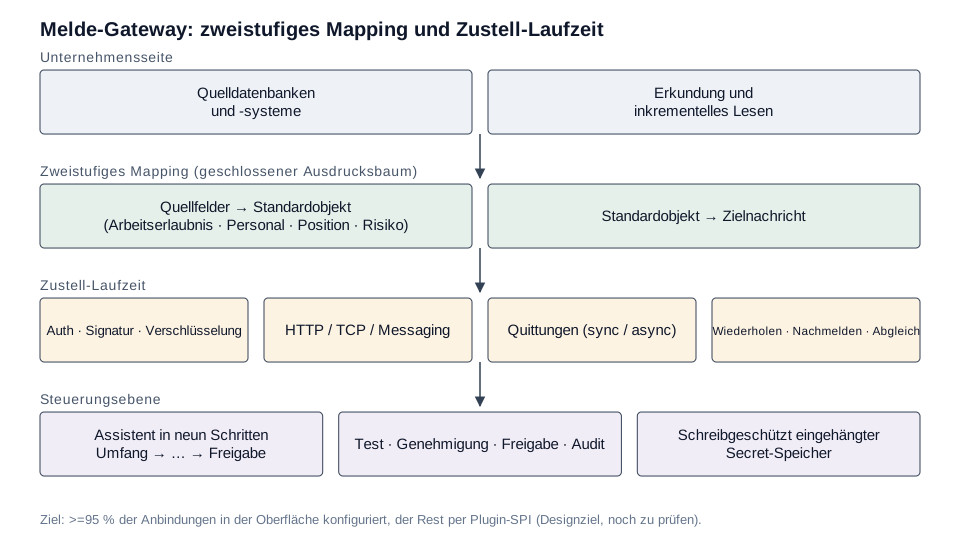
Industrieunternehmen in einem regulierten Sicherheitssektor müssen Arbeitsfreigaben, Personal, Echtzeitpositionen und Daten zur Risikosteuerung an Plattformen der Behörden melden. Jede Plattform hat eigene Regeln für Felder, Signatur, Verschlüsselung und Quittungen. Das Implementierungsteam konfiguriert eine neue Anbindung in einem Assistenten mit neun Schritten, und Geheimnisse werden schreibgeschützt auf dem Host eingebunden.
Problem
Jedes neue Unternehmen, jede neue Version eines Unternehmenssystems oder einer Behördenplattform bedeutete bisher Codeänderungen in den Altdiensten. Die fachliche Bedeutung war über Skripte und Sonderfälle verstreut. Anbindungen hingen an Entwicklern und waren schwer zu prüfen.
Randbedingungen
- Der Altcode durfte genutzt werden, um fachliche Sonderfälle zu finden, aber nicht, um die neue Architektur zu prägen.
- Das Implementierungsteam darf kein SQL, YAML, JSON und keine Skripte bearbeiten. Das Designziel: mindestens 95 % der neuen Anbindungen über die Oberfläche konfiguriert, der Rest über eine stabile Plugin-Schnittstelle. Dieses Ziel muss sich mit echten Daten noch bewähren.
- Deployment beim Kunden vor Ort, auch an Standorten ohne Netz, mit festgelegter Image-Architektur und überprüfbaren Image-IDs.
- Zugangsdaten werden nie in der Konfiguration gespeichert, nur logische Referenzen.
Architektur
| Teil | Umsetzung |
|---|---|
| Backend | Java 21, Spring Boot 4.1, MySQL 8, Flyway-Migrationen V1 bis V14 |
| Konsole | Konfigurationsoberfläche in Vue 3 + TypeScript |
| Mapping | Zwei Stufen: Quellfelder auf ein Standardobjekt, dann das Standardobjekt auf die Zielnachricht, ausgedrückt als geschlossener Ausdrucksbaum statt als Skriptsprache |
| Assistent | Neun Schritte: Umfang, Datenquelle, Abfrage, Standard-Mapping, Zielnachricht, Plattformfähigkeiten, Test, Freigabe, Veröffentlichung |
| Versand-Laufzeit | Authentifizierung, Signatur und Verschlüsselung; Transport über HTTP, TCP und Messaging; synchrone und asynchrone Quittungen; Zeitsteuerung, Inkremente, Idempotenz, Wiederholung, Nachmeldung und Abgleich |
| Geheimnisse | Schreibgeschützter, dateibasierter Geheimnisspeicher, in den Container eingebunden |
Wichtige Entscheidungen
- Geschlossene Mapping-Sprache. Ein begrenzter Ausdrucksbaum lässt sich vor der Freigabe validieren und prüfen, freie Skripte nicht; ein Prüfer sieht genau, was ein Mapping senden wird.
- Standardobjekte in der Mitte. Weil sich Quellen und Ziele nur am Standardobjekt treffen, berührt ein neues Unternehmenssystem oder eine neue Behördenversion nur eine Seite des Mappings.
- Sicherer Betrieb als Standard. Smoke-Tests prüfen nur den Zustand, echter Versand braucht ein ausdrückliches Flag. Der Rollback verweigert ein Image-Downgrade, sobald die Datenbank auf einer neueren Migration steht, und verweist den Betreiber stattdessen auf das Backup vor dem Upgrade.
Belege
- 78 Backend-Testklassen. 14 versionierte Migrationen. Vier Fachbereiche im ersten Umfang: Arbeitsfreigaben, Personal, Echtzeitortung und Risikosteuerung nach dem Doppelpräventionsprinzip.
- Anforderungsbasis, Auditbericht, Entscheidungsprotokoll, stufenweise Abnahmecheckliste und Deployment-Handbuch gehören zum Lieferumfang.
Grenzen
Das Ziel von 95 % Konfigurierbarkeit ist ein Designziel und im Feld nicht validiert. Namen der Behörden, Endpunkte und Unternehmensdaten werden nicht veröffentlicht.
Häufige Fragen
Können auch Nicht-Entwickler ein neues Unternehmen anbinden?
Das ist das Designziel. Das Implementierungsteam arbeitet sich durch den Assistenten mit neun Schritten. Funktionen außerhalb des Produktumfangs laufen über eine Plugin-Schnittstelle, nicht über Änderungen am Kern.
Wie sind Zugangsdaten geschützt?
Die Konfiguration speichert nur eine logische Referenz auf die Zugangsdaten. Die echten Geheimnisse werden aus einem schreibgeschützt eingebundenen Verzeichnis auf dem Host gelesen.
Läuft es offline?
Images lassen sich auf einem Rechner mit Netzzugang bauen, exportieren und dann vor Ort laden und anhand der Image-ID prüfen.